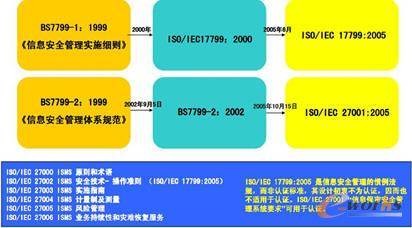
BS7799标准是由英国标准协会(BSI)制定的信息安全管理体系标准,包含《信息安全管理实施规则》(Part1)和《信息安全管理体系规范》(Part2)两部分,以风险评估为基础,采用PDCA(计划-实施-检查-行动)循环模型构建动态改进机制 。该标准覆盖安全方针、访问控制、业务连续性等10个安全管理领域,包含36个管理目标和127种控制措施,指导机构建立覆盖物理环境、操作流程及人员管理的综合防护体系 。
BS7799源于1995年BSI公布的BS7799-1:1995,其Part1于2000年12月被国际标准化组织采纳为ISO/IEC 17799:2000,后更新为ISO/IEC 17799:2005 。Part2于2002年修订为BS7799-2:2002,2005年转化为ISO/IEC 27001:2005认证标准,明确了建立信息安全管理体系的实施步骤及认证要求 。
想要了解更多“BS7799标准”的信息,请点击:BS7799标准百科